L’essor rapide de la mobilité électrique en France s’accompagne d’une diversification des méthodes de paiement sur les réseaux de recharge publics. Si l’utilisation de badges RFID ou de cartes bancaires sur terminal physique reste courante, le scan d’un QR code apposé sur la borne s’est imposé comme une solution de dépannage rapide pour les usagers occasionnels. Cette commodité numérique est aujourd’hui détournée par des réseaux cybercriminels à travers une escroquerie redoutablement efficace : le quishing.
Cette forme de hameçonnage ciblée, associant le terme QR code et le mot phishing, suscite un vif émoi sur l’ensemble du territoire national. Des alertes répétées ont été lancées par les forces de l’ordre, la plateforme cybermalveillance.gouv.fr ainsi que plusieurs opérateurs d’infrastructures de recharge suite à la découverte d’autocollants frauduleux collés directement sur les équipements publics.
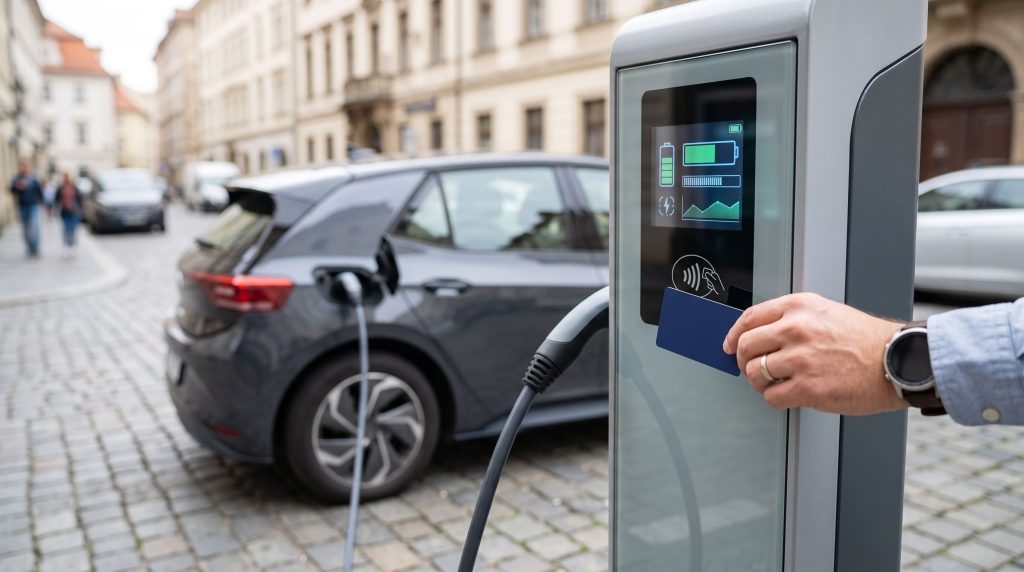
La technique employée par les escrocs brille par sa simplicité matérielle et son efficacité psychologique. Profitant de la nuit ou de moments d’inattention sur des stations isolées, les fraudeurs recouvrent le QR code officiel de la borne par un autocollant identique sur le plan visuel. Cet adhésif piège renvoie vers un site web frauduleux contrôlé à distance par les pirates.
Lorsqu’un conducteur pressé scanne le code avec son smartphone pour déverrouiller la charge, il est redirigé vers une copie parfaite de la page d’accueil de l’opérateur de réseau. L’interface factice invite l’utilisateur à renseigner ses coordonnées bancaires complètes ainsi que ses identifiants personnels pour régler la session.
- Le piégeage physique : Pose d’un adhésif de très haute qualité masquant le code original de la borne.
- L’usurpation d’identité visuelle : Reconstitution à l’identique de la charte graphique et du logo de l’opérateur (ex. Freshmile, Chargemap, Izivia).
- La captation des données : Enregistrement en temps réel du numéro de carte bancaire, du cryptogramme visuel et des données personnelles.
- La double peine : La charge du véhicule ne s’enclenche pas, poussant souvent la victime à réitérer l’opération sur une autre borne ou à abandonner le site.
L’environnement physique des stations de recharge réunit toutes les conditions favorables au succès de cette cyberattaque d’ingénierie sociale. L’usager se trouve fréquemment dans une situation d’urgence relative : batterie faible, stress lié au temps de trajet ou conditions météorologiques défavorables (pluie, obscurité). Ces facteurs réduisent considérablement la vigilance face aux détails techniques.
La fragmentation du marché européen de la recharge accentue cette vulnérabilité. Avec des dizaines d’opérateurs différents exploitant chacun leur propre portail de paiement et leur propre application mobile, les automobilistes sont habitués à découvrir de nouvelles interfaces web inconnues. Les criminels exploitent cette diversité pour faire accepter des URL suspectes sans éveiller le moindre doute.
La protection contre le quishing repose sur une série de réflexes simples mais systématiques lors de chaque session de recharge publique. Le premier contrôle consiste à inspecter visuellement et physiquement le support sur la borne. Les QR codes d’origine sont généralement imprimés directement sur le châssis en métal ou sous une plaque en plastique de protection rigide.
Si le QR code se présente sous la forme d’un autocollant souple, en relief par rapport à la peinture ou s’il recouvre un texte sous-jacent, il convient de ne surtout pas le scanner. L’analyse de l’URL affichée par le smartphone avant de valider l’accès à la page web constitue le second verrou de sécurité. L’adresse doit impérativement correspondre au domaine officiel de l’opérateur et utiliser un protocole sécurisé (https://).
En cas de doute sur la légitimité du code, il demeure préférable d’ouvrir directement l’application mobile officielle de l’opérateur préinstallée sur votre téléphone ou de saisir manuellement le numéro de série d’identification gravé sur la borne.
Face à la multiplication des plaintes déposées en gendarmerie et au commissariat, les opérateurs de bornes et les collectivités locales adaptent leurs infrastructures. Des campagnes d’inspection physique des stations sont organisées sur le terrain pour retirer les adhésifs frauduleux. Plusieurs acteurs font évoluer leurs bornes en privilégiant l’installation de terminaux de paiement par carte bancaire (TPE) physiques conformément aux nouvelles exigences réglementaires européennes (règlement AFIR).
Les victimes de quishing doivent agir immédiatement en faisant opposition auprès de leur établissement bancaire pour bloquer la carte compromise et contester les prélèvements frauduleux. Un signalement doit être effectué en parallèle sur la plateforme officielle du ministère de l’Intérieur (Phishing Initiative ou Pharos) afin d’accélérer le blocage technique du site malveillant par les autorités cyber.
La numérisation des accès aux services de mobilité exige un niveau de vigilance constante face à des techniques d’escroquerie physique de plus en plus sophistiquées.
Cybersécurité IRVE : Alerte Quishing & QR Codes
Alerte Cybermalveillance & Règlement AFIR 2026Analyse des vecteurs d’attaque sur bornes de recharge publiques et stratégies de protection des paiements
Combinant les mots QR Code et Phishing, le quishing est une escroquerie physique et numérique redoutable. Des cybercriminels recouvrent les QR codes officiels des bornes de recharge par des autocollants adhésifs frauduleux. L’usager, souvent dans une situation d’urgence (batterie faible, obscurité, météo défavorable), scanne le code et se retrouve dirigé vers une copie conforme du site de l’opérateur (imitation Freshmile, Chargemap, Izivia…). Les coordonnées bancaires saisies sont interceptées en temps réel, entraînant le vol des identifiants sans même déclencher la charge du véhicule.
Piégeage Physique & Usurpation Visuelle
Pose d’adhésifs de très haute définition recouvrant le QR code d’origine. Les cybercriminels clonent à la perfection les chartes graphiques des opérateurs reconnus (Freshmile, Chargemap, Izivia) pour tromper les utilisateurs.
Usurpation d’Identité VisuelleFacteurs de Vulnérabilité & Urgence
Les stations isolées, la nuit ou la pluie favorisent la baisse de vigilance de l’automobiliste pressé. La fragmentation du marché européen avec des dizaines de portails web différents renforce la crédibilité des faux sites.
Ingénierie Sociale ContextuelleBonnes Pratiques & Réflexes de Sécurité
Inspection physique du relief (absence d’autocollant surimprimé), vérification de l’URL sécurisée (https://) et privilège absolu aux cartes RFID, paiements NFC sans contact ou saisie directe sur l’application officielle.
Vigilance & Contrôle URL| Mode de Paiement sur Borne | Fonctionnement Technique | Niveau de Risque de Quishing | Bonnes Pratiques de Sécurité |
|---|---|---|---|
| Scan de QR Code collé | Redirection web via le navigateur du smartphone vers une page de paiement | Extrêmement Élevé | Vérifier l’absence d’autocollant surimprimé, contrôler le relief et analyser l’URL (https://) |
| Paiement NFC / Sans contact (TPE) | Puce bancaire ou smartphone posé directement sur le lecteur TPE physique de la borne | Nul | Méthode privilégiée sur les bornes ultra-rapides compatibles (Règlement européen AFIR) |
| Badge / Carte RFID | Puce RFID associée à un compte d’itinérance d’opérateur répertorié | Nul | Utiliser des badges enregistrés auprès d’opérateurs de confiance (Chargemap, Izivia, Freshmile…) |
| Application Mobile Officielle | Saisie manuelle du numéro de borne directement dans l’application préinstallée | Nul | Saisir manuellement l’identifiant de la borne gravé sur le châssis en métal dans l’application |
| Type de Menace / Attaque | Vecteur Matériel | Conséquence Directe pour l’Usager | Action Corrective Réglementaire |
|---|---|---|---|
| Superposition d’Autocollant Fraudeur | Sticker souple imprimé masquant le QR Code d’origine | Vol des numéros de Carte Bancaire et cryptogramme visuel | Remplacement par des QR codes gravés sous verre ou métal perforé |
| Site Web Miroir Phishing | Serveur distant copiant l’interface visuelle de l’opérateur | Usurpation d’identité et prélèvements bancaires frauduleux | Signalement sur Pharos pour fermeture rapide du nom de domaine |
| Absence d’Enclenchement de Charge | Blocage de session du véhicule suite au faux paiement | Double peine : perte de temps, batterie vide et stress accru | Installation obligatoire de TPE bancaire physique (Règlement AFIR) |
Passer le doigt sur le QR code : les codes d’origine sont imprimés sous le plastique de protection rigide ou directement sur la carrosserie métallique. Un autocollant souple ou en relief doit immédiatement vous alerter.
Avant de valider l’ouverture du site dans votre navigateur, observez attentivement l’adresse internet. Elle doit utiliser le protocole https:// et le nom de domaine exact de l’opérateur officiel sans fautes d’orthographe.
Au lieu de scanner un QR code douteux, ouvrez l’application officielle de l’opérateur préinstallée sur votre téléphone et saisissez manuellement le numéro d’identification à 6 chiffres gravé sur la borne.
Contactez sans délai le service d’opposition de votre banque pour bloquer la carte bancaire compromise, contester les prélèvements non autorisés et commander une nouvelle carte.
Déposez un signalement sur la plateforme gouvernementale cybermalveillance.gouv.fr et sur le portail Pharos du Ministère de l’Intérieur afin d’accélérer la fermeture technique de l’URL frauduleuse.
Prévenez le service client de l’opérateur de la station pour qu’une équipe d’inspection intervienne et retire l’autocollant physique, puis déposez plainte en gendarmerie ou commissariat.
Alors que l’Europe impose progressivement l’installation de lecteurs de cartes bancaires physiques sur les nouvelles bornes ultra-rapides, l’abandon définitif des paiements par simple QR code sur la voie publique deviendra-t-il la seule garantie efficace pour protéger le portefeuille des électromobilistes ?

